Dünyanın en büyük üçüncü programlama dili olan Java’da, siber güvenlik girişimi Calif tarafından kritik bir güvenlik açığı keşfedildi. Henüz genel kullanıma sunulmayan GPT-6 Cyber modeliyle tespit edilen ve Java4Shell olarak adlandırılan bu açık, saldırganların uzaktan istenmeyen komutlar çalıştırmasına imkan tanıyabilecek ciddi bir risk taşıyor. Java, kurumsal yazılımlardan bankacılık sistemlerine, kamu kurumlarından Apple ve Amazon gibi büyük teknoloji şirketlerine kadar geniş bir alanda kullanılıyor.
Java’da Kritik Güvenlik Açığı: Java4Shell
Calif’in bulduğu güvenlik açığı, Java’nın bellek yönetimi işlevleriyle ilgili. Programlama dilinin temel özelliklerinden biri olan bellek yönetimi, uygulamaların bellek kullanımını düzenleyerek geliştiricilerin hatalarla karşılaşmasını azaltmayı amaçlar. Ancak tespit edilen açığın bu mekanizmayla ilişkili olması, Java tabanlı sistemleri kullanan kuruluşlar için önemli bir tehdit oluşturuyor. Bilgisayar bilimci Profesör Toby Walsh, bu tür bir açığın beklenmedik ve ciddi sonuçlar doğurabileceğine dikkat çekti.
Oracle’dan 11 Güvenlik Açığı İçin Güncelleme
Java’nın sahibi Oracle, 17 Kasım 2026 tarihinde kritik bir güvenlik güncellemesi yayımladı. Bu güncelleme, Java SE bünyesindeki 11 güvenlik açığını kapatıyor. Açıkların en yüksek önem derecesi CVSS ölçeğinde 8,1 olarak belirlenmiş durumda ve Oracle, bu açıkların ağ üzerinden kimlik doğrulaması gerektirmeden istismar edilebileceğini bildirdi. Güncelleme, Oracle Java SE‘nin yanı sıra GraalVM ve JavaFX ürünlerini de kapsıyor. Etkilenen sürümler arasında Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 ve 27.0.1 bulunuyor. Oracle, kullanıcıların mevcut sürümlerini yeni güvenlik yamalarını içeren sürümlerle değiştirmesini öneriyor.
OpenJDK İçin Ayrı Bir Açık İddiası
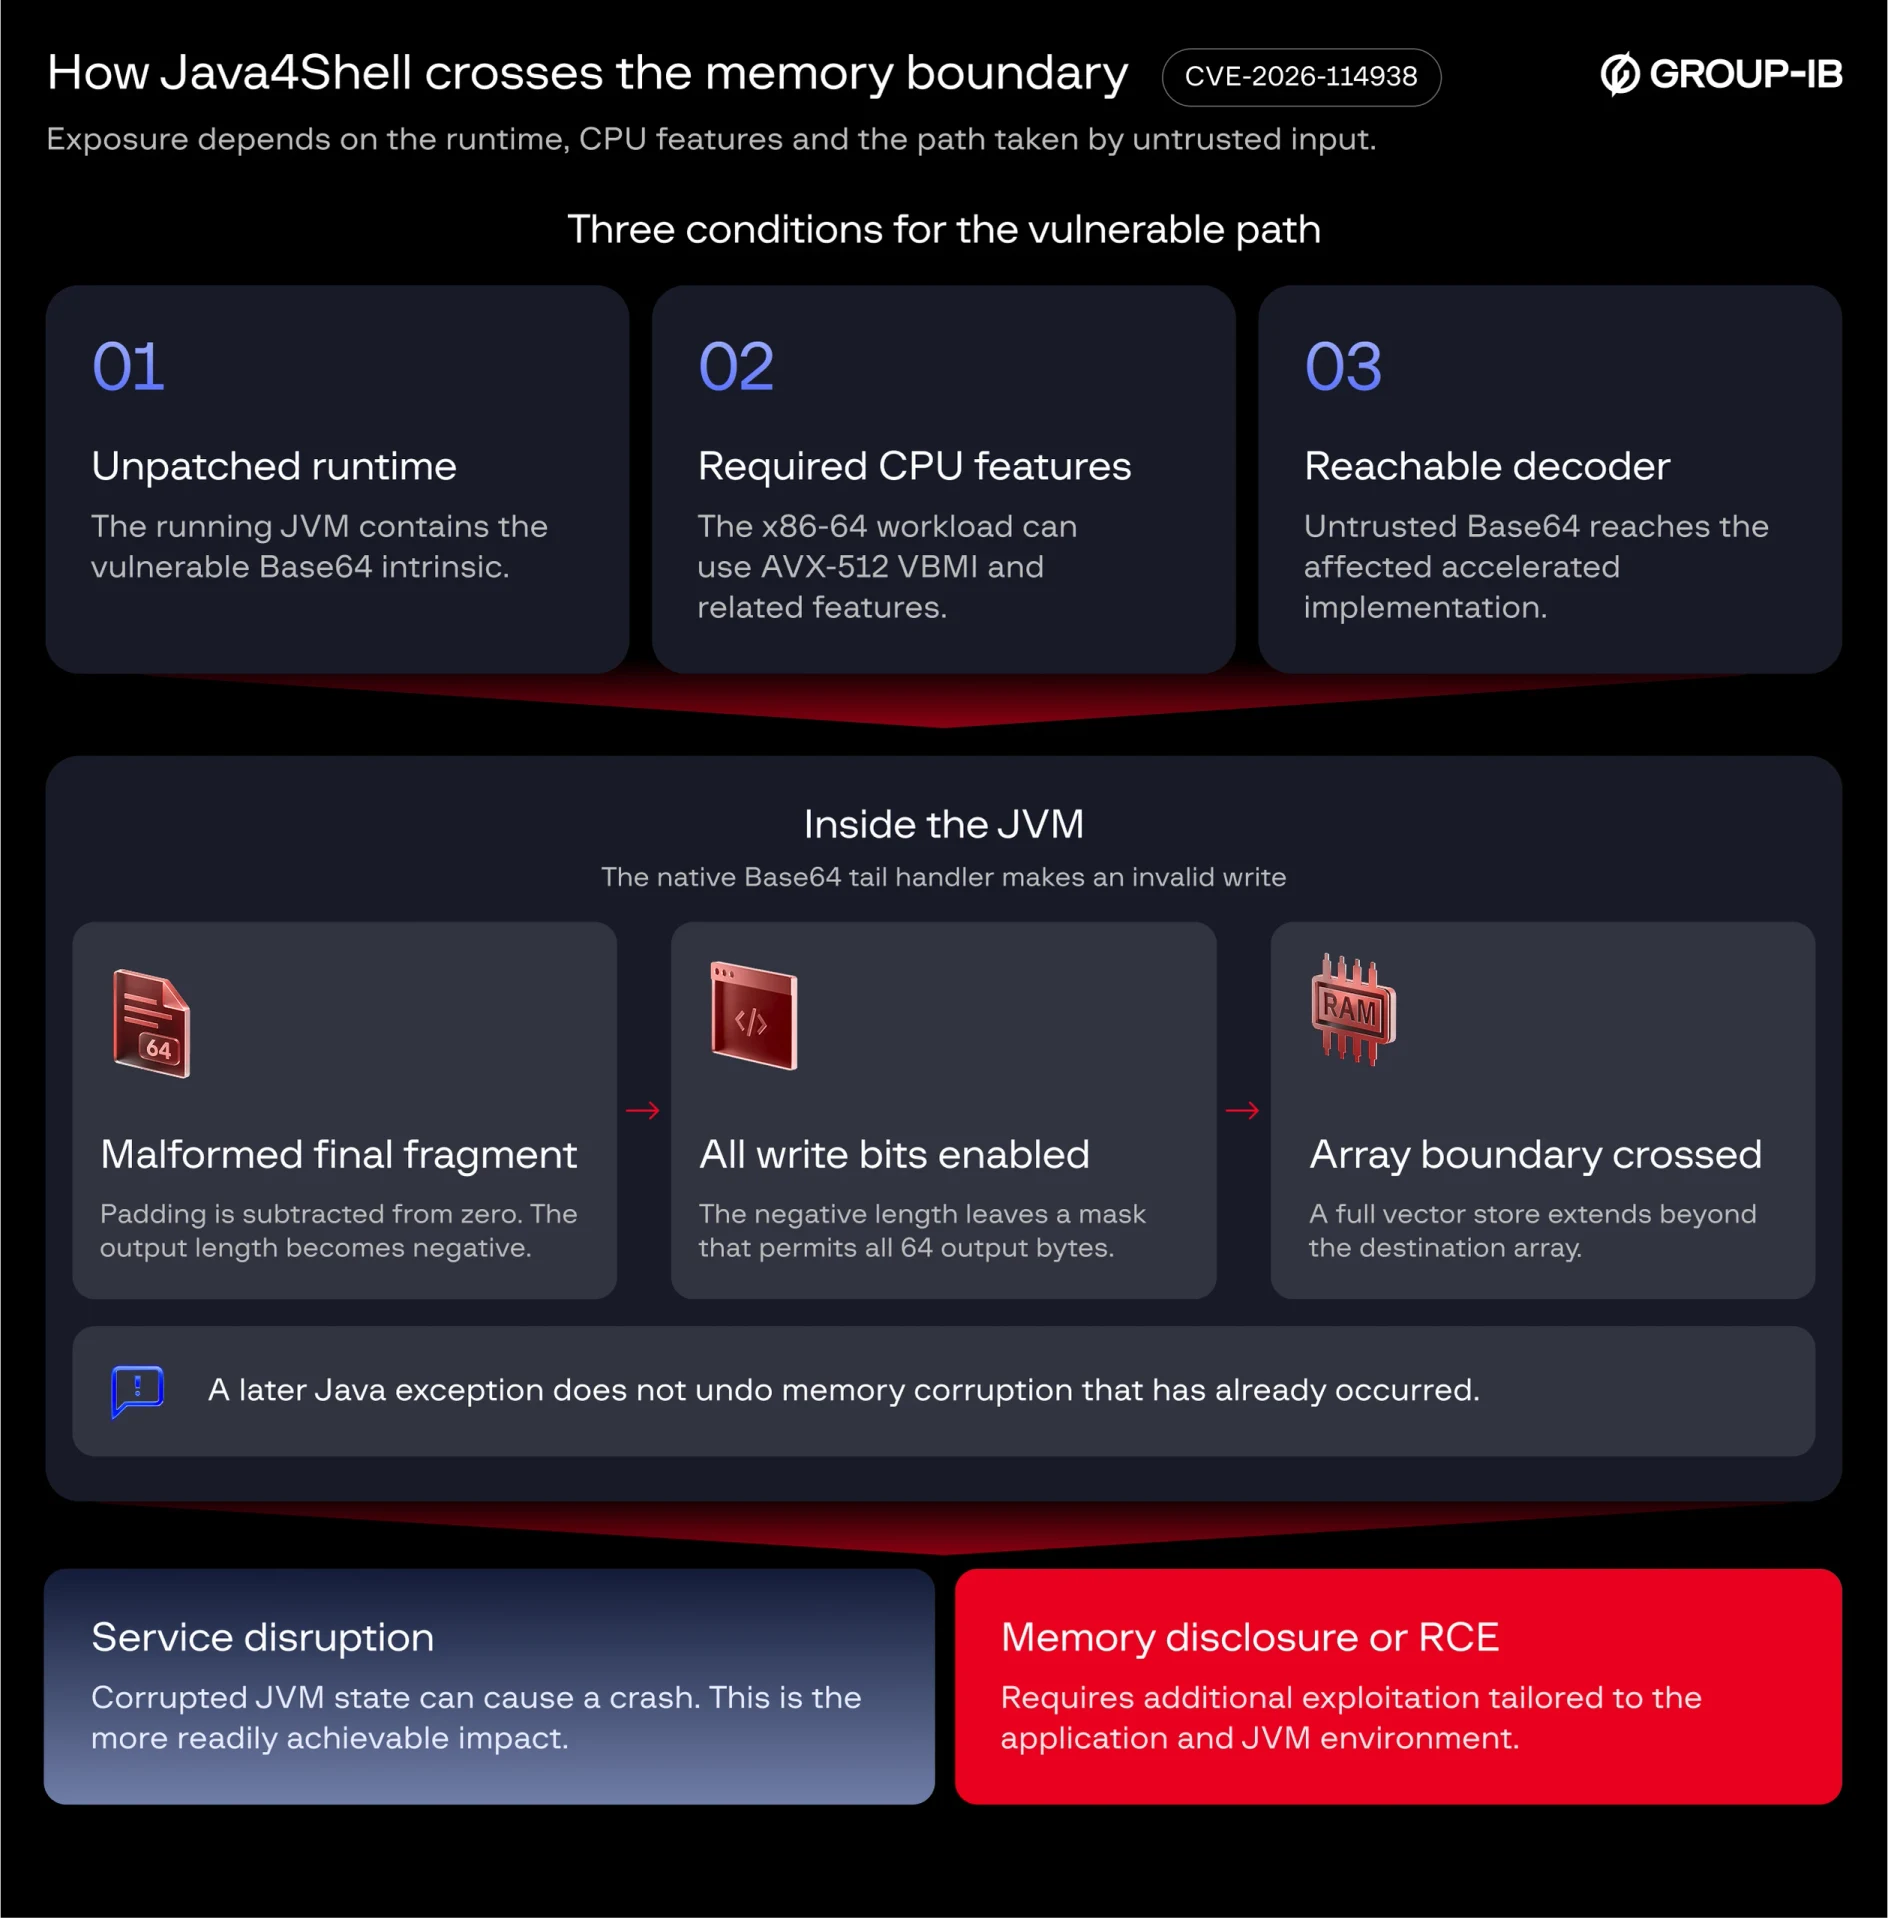
Java4Shell tartışmaları sürerken, OpenJDK tarafında CVE-2026-114938 kodlu başka bir güvenlik açığı iddiası da gündeme geldi. Bu açığın CVSS ölçeğinde 9,2 önem derecesine sahip olduğu ve OpenJDK 17.0.6 ve sonraki sürümleri etkilediği öne sürülüyor. Siber güvenlik şirketleri Upwind ve Equixly, sorunun Java’nın Base64 kod çözücüsündeki bir hatadan kaynaklanabileceğini belirtti. Bu hata, programın bellekte ayrılan alanın dışına veri yazmasına neden olabiliyor. Sorunun özellikle belirli donanım özelliklerine sahip Intel ve AMD işlemcilerde ortaya çıkabileceği, ARM tabanlı sunucuların ise etkilenmediği değerlendiriliyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), şirketleri Java kullanan sistemlerini güncelleme konusunda uyardı.