


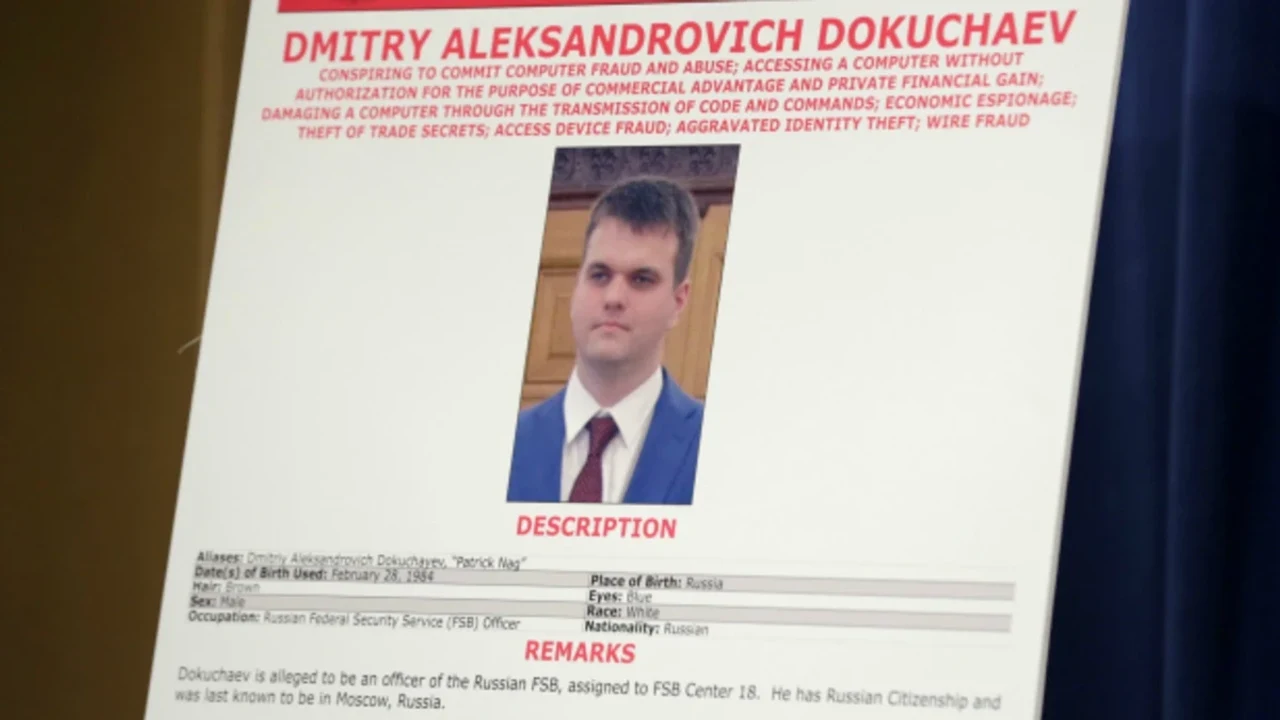
Google’ın Tehdit İstihbarat Grubu (GTIG), Rusya devlet destekli olduğu düşünülen ve COLD RELIC olarak bilinen hacker grubuna karşı uyarıda bulundu. Grup, özellikle kamu sektörü firmalarını ve yüksek değerli bireyleri hedef alan gelişmiş kimlik avı (phishing) ve kötü amaçlı yazılım kampanyalarıyla tehdit oluşturmaya devam ediyor. COLD RELIC, daha önceki saldırılarda ele geçirdiği hesapları ve dahili bilgileri kullanarak yeni kurbanlara ulaşmak için sofistike yöntemler kullanıyor.
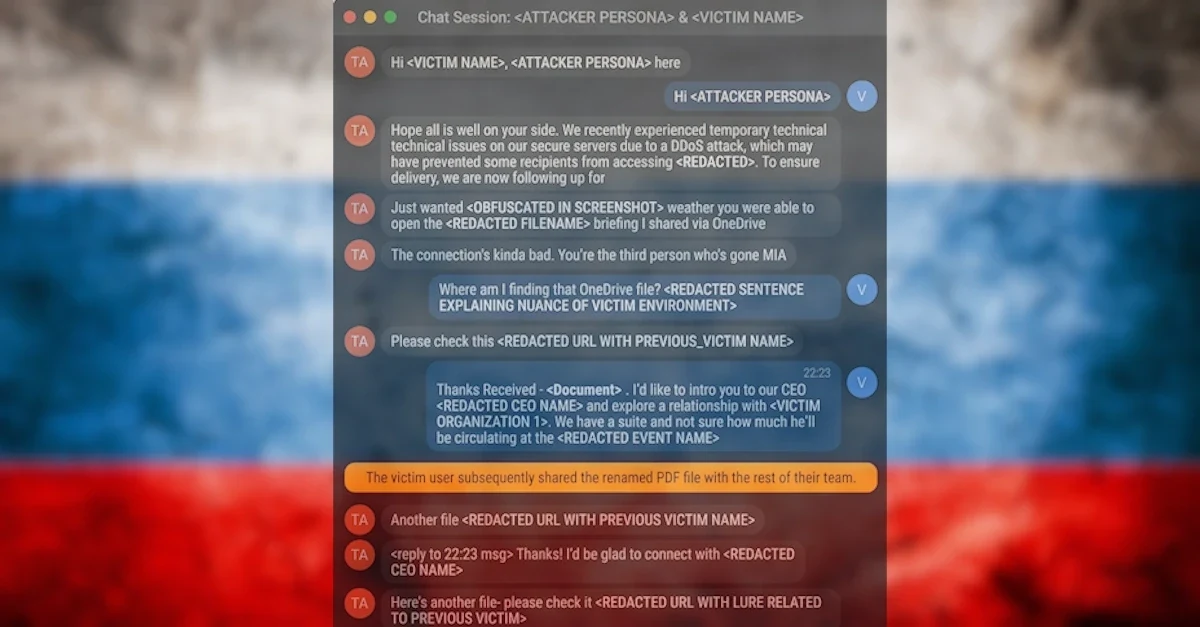
Saldırıların Arkasındaki Yöntemler
Google’ın raporuna göre, COLD RELIC bir şirketten tek bir bulut hesabını ele geçirip bu hesaptan önemli miktarda hassas veri topladıktan sonra, bu bilgileri kullanarak orijinal kurbanla bağlantılı başka firmalara yönelik ayrı bir saldırı başlatabiliyor. Grup, aynı zamanda COLDRIVER, UNC4057, Star Blizzard, Callisto ve Gossamer Bear gibi farklı isimlerle de biliniyor. ABD Adalet Bakanlığı’nın bu grubu Rusya Federal Güvenlik Servisi (FSB) ile ilişkilendirdiği belirtiliyor.
On yılı aşkın süredir aktif olan tehdit aktörü, öncelikli olarak Rus hükümeti için stratejik veya siyasi öneme sahip bilgilere sahip kişi ve kuruluşları hedef alıyor. Kurbanları arasında Batı’daki hükümet yetkilileri, savunma sanayii yüklenicileri ve sivil toplum kuruluşları (STK’lar) bulunuyor. Grup, ele geçirdiği hassas verileri sadece toplamakla kalmayıp, bunları sonraki saldırılarında daha ikna edici hale getirmek için kullanıyor. Çalınan e-postaları ve kimlikleri kullanarak meşru kontakları taklit ediyor ve yeni hedeflere yaklaşıyor.
Savunma ve Önlemler
Google, COLD RELIC’in saldırılarına karşı kuruluşların kimlik doğrulama güvenliğini güçlendirmesini ve kimlik avı korumalı çok faktörlü kimlik doğrulama (MFA) yöntemlerini (örneğin Google Titan, FIDO2/WebAuthn kimlik doğrulama ve passkey’ler gibi donanım güvenlik anahtarları) zorunlu kılmasını tavsiye ediyor. Ayrıca, şüpheli passkey ve cihaz kayıtlarını izlemek, olası hesap ele geçirmelerine yanıt olarak mevcut oturumları ve OAuth izinlerini iptal etmek de öneriler arasında yer alıyor.
Kuruluşların, COLD RELIC saldırılarının yaygın olarak kullandığı görülen konut proxy ağlarından gelen girişleri izlemesi de önem taşıyor. Google, bulut kullanıcılarını korumak amacıyla grubun altyapısını izlemeye ve engellemeye devam edeceğini belirtti. GTIG, bu ayın başlarında yeni kimlik avı saldırılarına dair kanıtlar gözlemlediğini de ekledi.
